Самостоятельно размещенная контейнерная наблюдаемость с контекстом ИИ и постоянными журналами
logdeck, разработанный AmoabaKelvin, является самоуправляемой контрольной панелью, которая централизует логи контейнеров и наблюдаемость для сред Docker и Podman. Этот инструмент захватывает исторические логи, предоставляет конечную точку с машинно-читаемым контекстом для AI-кодирующих помощников и открывает телеметрию контейнеров в реальном времени наряду с контролем жизненного цикла. Он поставляется в компактном развертывании, подходящем для хостов Linux, и предназначен для хранения данных на месте, а также интегрируется с рабочими процессами разработки с поддержкой AI.
Для каких задач вы можете его использовать?
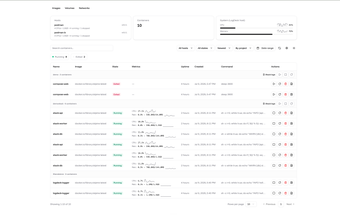
Инструмент сосредоточен на наблюдаемости контейнеров и операционном контроле, сочетая постоянный доступ к журналам с интерактивным управлением. Он поддерживает команды жизненного цикла и операции стека Compose, предоставляет оболочку в браузере для работающих контейнеров и отображает живую телеметрию, чтобы операторы могли исследовать тенденции ресурсов. Типичные действия рабочего процесса включают:
- запуск, остановка, перезапуск, удаление контейнеров
- инспекция стеков Compose и статусов служб
- открытие оболочки в работающих контейнерах из браузера
Насколько долговечны и действенны его журналы и метрики?
Инструмент хранит историю запусков, так что журналы сохраняются при повторных развертываниях; журналы явно переживают команду 'docker compose up --build' и удаления контейнеров. Мониторинг предоставляет живые данные о CPU и памяти с историческими тенденциями, а автоматические оповещения сигнализируют о смерти контейнеров, OOM-убийствах и настроенных шаблонах ошибок журналов. Обратная связь от сообщества подчеркивает подход с постоянными журналами как более простую альтернативу более тяжелым стековым журналам для небольших развертываний.
Требуется ли техническая настройка или навыки для работы?
Целевые развертывания предназначены для хостов Linux, работающих под управлением Docker или Podman, и поддерживают удаленное управление хостом через SSH или TCP без установки агентов на целевых узлах. Встроенный сервер Model Context Protocol открывает инфраструктурный контекст для клиентов, соответствующих MCP, таких как Claude Desktop, Cursor и Claude Code, позволяя клиентам ИИ исследовать журналы и выполнять действия управления. Поэтому операторам необходимо планировать доступ к хосту и разрешения агентов как часть настройки.
Практический выбор для операторов, которые хотят локального контроля с доступом к ИИ
Этот инструмент подходит командам, которые придают приоритет наблюдаемости на месте и готовы управлять разрешениями агентов для программного доступа. Ожидайте определения политик доступа к хостам и ограничений агентов перед включением операций на основе ИИ, поскольку подключенные клиенты могут действовать на инфраструктуру. Это прагматичное решение для саморазмещающих DevOps, которые принимают управление доступом операторами и администрирование на основе SSH.